פריצת אבטחה לאתר אינטרנט היא אירוע מלחיץ שעלול לגרום לנזקים תדמיתיים, פיננסיים ותפעוליים משמעותיים. תגובה מהירה, מתוכננת ושיטתית היא קריטית לצמצום הנזקים והחזרת האתר לפעילות תקינה בזמן הקצר ביותר. מאמר זה יפרט את השלבים החיוניים שחובה לבצע מרגע גילוי הפריצה ועד להחזרת האתר לאוויר, תוך שימת דגש על אבטחה ומוכנות עתידית.
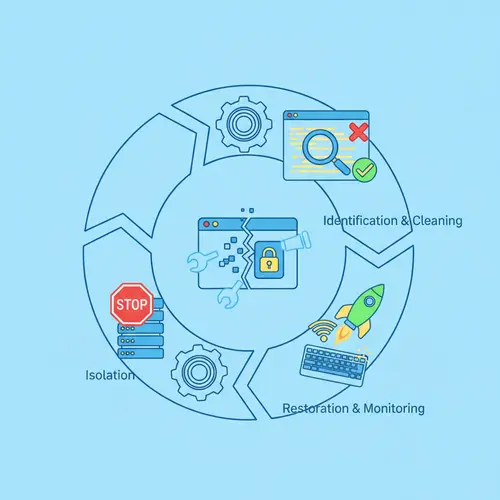
1. זיהוי ובידוד הפריצה
השלב הראשון והקריטי ביותר הוא לוודא שאכן התרחשה פריצה ולבודד אותה. זיהוי מוקדם יכול למנוע התפשטות נזקים. יש לחפש סימנים חריגים כגון: שינויים לא מורשים בתוכן האתר, תעבורה חריגה, הודעות שגיאה לא צפויות, או קבלת התראות ממערכות אבטחה.
לאחר אימות הפריצה, יש לנתק באופן מיידי את האתר מהרשת (לדוגמה, על ידי שינוי הגדרות ה-DNS או חסימת הגישה לשרת דרך חומת אש) כדי למנוע נזקים נוספים, מחיקת ראיות או שימוש באתר כבסיס לתקיפות אחרות. עם זאת, יש לוודא שיכולת איסוף ראיות נשמרת.
2. איסוף ראיות וניתוח
בשלב זה, המטרה היא להבין כיצד התרחשה הפריצה, מה היקפה ומהם הנזקים שנגרמו. יש לאסוף את כל הראיות האפשריות:
- קובצי לוג: שרתי אינטרנט, מערכות הפעלה, מסדי נתונים, חומות אש ומערכות ניטור אבטחה (SIEM) מכילים מידע יקר ערך על תעבורה חשודה ופעולות לא מורשות.
- גיבויים: יש לזהות גיבויים נקיים ובטוחים של האתר (לפני הפריצה) לצורך שחזור עתידי.
- צילומי מצב (Snapshots): אם קיימים, יש ליצור צילום מצב של השרת הפרוץ לפני שינויים כלשהם לצורך ניתוח עתידי.
ניתוח הראיות יסייע לאתר את נקודת החדירה (למשל, פרצת אבטחה בתוסף, סיסמה חלשה, או קוד פגיע) ואת היקף הפגיעה (אילו קבצים שונו, אילו נתונים נגנבו או נחשפו).
3. סגירת פרצות האבטחה
לאחר ניתוח מעמיק והבנת נקודת התורפה, יש לסגור את כל הפרצות שאותרו. זה כולל:
- עדכון כל התוכנות: מערכת ניהול התוכן (CMS), תוספים, תבניות, שרת אינטרנט, מערכת הפעלה וכל רכיב תוכנה אחר חייבים להיות מעודכנים לגרסאות האחרונות.
- הסרת קבצים זדוניים: איתור ומחיקת קבצי Backdoor, סקריפטים זדוניים וכל קוד שהושתל על ידי התוקף.
- שינוי סיסמאות: יש לשנות את כל הסיסמאות הרלוונטיות – לא רק עבור הגישה לאתר, אלא גם למסדי נתונים, שרתי FTP, פאנל הניהול של השרת, שירותי דוא"ל וכל מערכת מחוברת. מומלץ להשתמש בסיסמאות חזקות וייחודיות.
- חיזוק הגדרות אבטחה: הטמעת כלי אבטחה נוספים (כגון WAF – Web Application Firewall), הפעלת אימות דו-שלבי (MFA), והקשחת הגדרות השרת והאפליקציה.
4. שיקום והחזרה לאוויר
שלב זה מתמקד בשחזור האתר ובדיקות מקיפות לפני החזרתו המלאה לפעילות:
- שחזור מגיבוי נקי: יש לשחזר את האתר מגיבוי "נקי" שאומת כבלתי נגוע על ידי הפריצה. יש לוודא שהגיבוי עצמו אינו מכיל קוד זדוני.
- בדיקות מקיפות: לפני החזרת האתר לאוויר, יש לבצע סדרה של בדיקות אבטחה ופונקציונליות כדי לוודא שכל המערכות פועלות כראוי ושהפרצה נסגרה לחלוטין. זה כולל סריקות פגיעות, בדיקות חדירה וביקורת קוד. תהליך תיקון פריצה לאתר דורש הבנה עמוקה של אבטחת מידע ופעולות מדויקות, ושלב זה קריטי להצלחת השחזור.
- ניטור מתמשך: לאחר שהאתר חוזר לאוויר, חובה להפעיל מערכות ניטור אקטיביות שיחפשו אחר פעילות חריגה, ניסיונות פריצה חוזרים או סימני חדירה עתידיים.
5. למידה וחיזוק עתידי
הפריצה היא הזדמנות ללמוד ולחזק את מערך האבטחה. יש לבצע ניתוח לאחר אירוע (Post-Mortem) כדי להבין לעומק את כל הגורמים שהובילו לפריצה ולמנוע הישנות שלה:
- עדכון מדיניות אבטחה: להטמיע נהלי אבטחה מחמירים יותר, כגון מדיניות סיסמאות, נהלי גיבוי ושחזור, ופרוטוקולי עדכון.
- הדרכת צוות: להעלות את המודעות לאבטחת מידע בקרב כל המשתמשים והמפתחים של האתר.
- בדיקות אבטחה תקופתיות: לבצע סריקות אבטחה ובדיקות חדירה באופן שוטף, גם ללא אירוע פריצה.
לסיכום, תגובה מהירה, מתוכננת ושיטתית לפריצת אבטחה היא המפתח לצמצום נזקים ולהחזרת האתר לפעילות תקינה. על ידי ביצוע השלבים המפורטים לעיל, ניתן לא רק להתאושש מהפריצה אלא גם לחזק באופן משמעותי את עמידות האתר מפני איומים עתידיים.